说明
2026年的10月17日,我的老伙计给我发微信说他的站点有老多的英文文章还全部是关于赌博类的,一看就知道又是远古wordpress被打穿了。
👋下面就是完整耗时将近3个小时的完整事件追溯过程👋
一、攻击者团伙图谱
事件涉及 6个主要攻击IP段、80+个 IP,分属不同地域,协同作案。
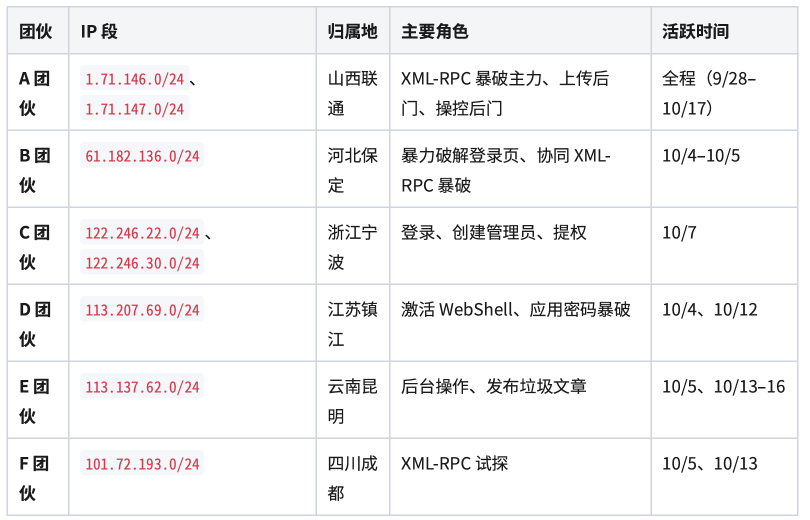
⼆、被暴破的⽤⼾名(核⼼证据)
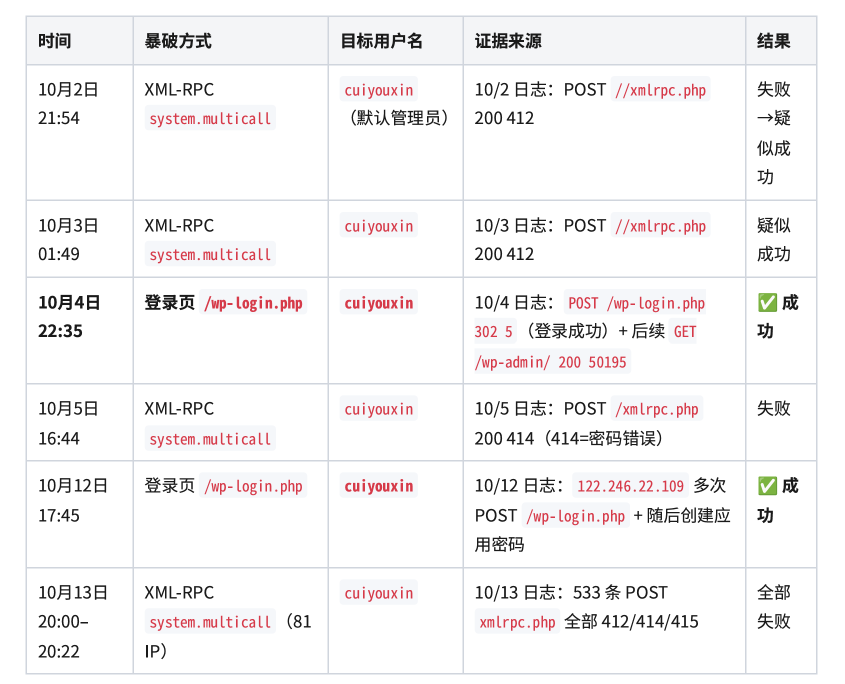
关键推论:
- 攻击者的⾸要⽬标⽤⼾名是cuiyouxin,这是站点安装时创建的第⼀个管理员账⼾,也是站⻓的⽤⼾名,也是域名。
- 攻击者可能已经知道⽤⼾名(通过 wp.getUsersBlogs 枚举⽤⼾名、或作者归档⻚/author/cuiyouxin/ 泄露),所以直接针对该⽤⼾名暴破密码。
- cuiyouxin 的密码与⽤⼾名相同(cuiyouxin /XML-RPC 暴破能在⼏⼗秒内成功的原因
三、完整⼊侵时间线
阶段⼀:9⽉28⽇站点重装,暴露攻击⾯
9⽉28⽇ 14:30‒14:58 站⻓重装 WordPress过程中setup-config.php与install.php 对外暴露

- 安装过程中 setup-config.php 与 install.php 可被外部访问,A 团伙在此时已发现站点。
- 创建的管理员账⼾ 使⽤了弱⼝令,成为后续所有攻击的⽬标。
阶段⼆:10⽉2⽇ XML-RPC 暴破
10⽉2⽇ 21:54:17‒21:54:54(38秒内约100+次请求)
A 团伙通过 XML-RPC 的 system.multicall 批量暴破管理员的密码。
特征: URL 为 //xmlrpc.php(双斜杠,⾃动化⼯具特征),响应体 412 字节(认证失败)。
阶段三:10⽉3⽇ ― 暴破继续,疑似成功
10⽉3⽇ 01:49:38‒01:50:17(约40秒,20+次请求)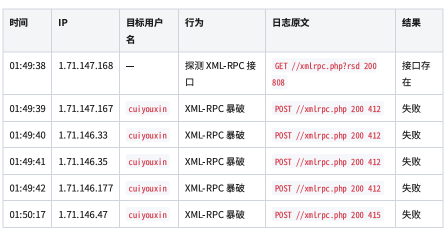
同⽇: ⾳乐⽬录⽂件落地(mtime 为10⽉3⽇),疑似攻击者通过已获取的部分权限上传。
阶段四:10⽉4⽇后⻔激活
10⽉4⽇ 13:18 ― c.php WebShell 被激活(D团伙)
c.php 位于 /www/wwwroot/cuiyouxin.cn/c.php,独⽴ WebShell。响应体从 3578 增⾄ 7157 字节,说明执⾏了命令。
目前c.php该⽂件已被攻击者删除,⽆法从⽂件系统恢复。
10⽉4⽇ 17:00 ― A 团伙已登录后台

Referer 为 wp-admin/,确认持有有效 session。
10⽉4⽇ 22:35 ― B 团伙暴⼒破解成功
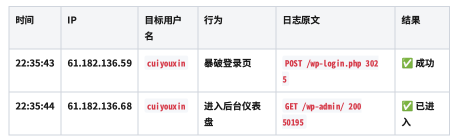
关键: 302 + 响应体仅 5 字节 = 登录成功(重定向到后台)。1秒后 GET /wp-admin/ 返回 200 且响应体 50195 字节(完整后台⻚⾯)
阶段五:10⽉5⽇ ― 上传后⻔插件
10⽉5⽇ 12:47 ― 上传 awpvade(A团伙)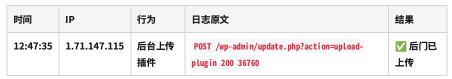
通过后台 插件 → 上传插件 上传约 36KB 的 ZIP 包,解压⽣成 wp-content/plugins/awpvade/。
下面是详细的图片






四、结论
- 唯⼀⽬标账⼾: 攻击者全程只针对 cuiyouxin 这⼀个账⼾,通过 XML-RPC 暴破与登录⻚暴破反复尝试其密码。
- 暴破开始: 10⽉2⽇ 21:54,A 团伙通过 XML-RPC-system.multicall 批量暴破
- 暴破成功: 10⽉4⽇ 22:35,B 团伙暴⼒破解 /wp-login.php 成功(302)。
- 后⻔上传: 10/4 激活 c.php ;10/5 上传 awpvade ;10/6 上传
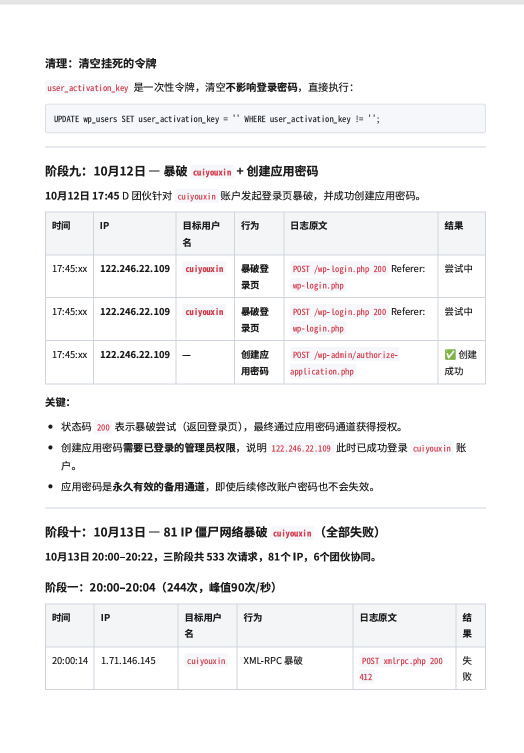
- 提权: 10/7 创建新管理员;10/12 创建应⽤密码。
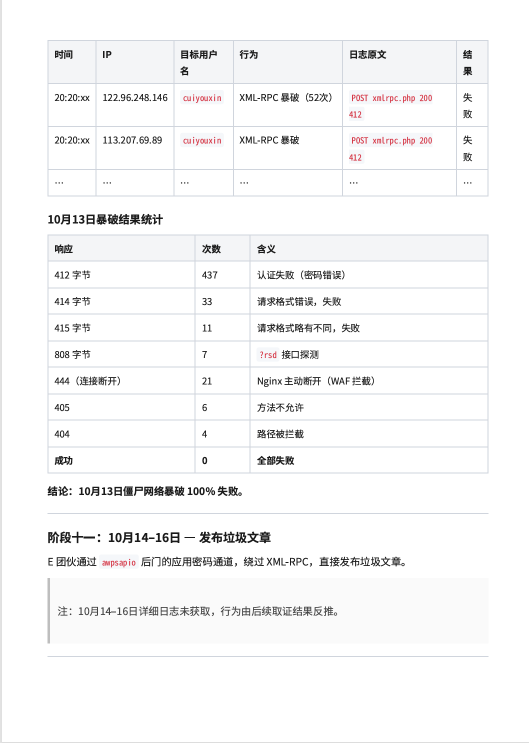
- 僵⼫⽹络暴破失败: 10/13 81 IP 三阶段暴破 cuiyouxin ,全部失败(100% 认证失败)。
- 垃圾⽂章: 10/14‒16 通过应⽤密码通道发布。
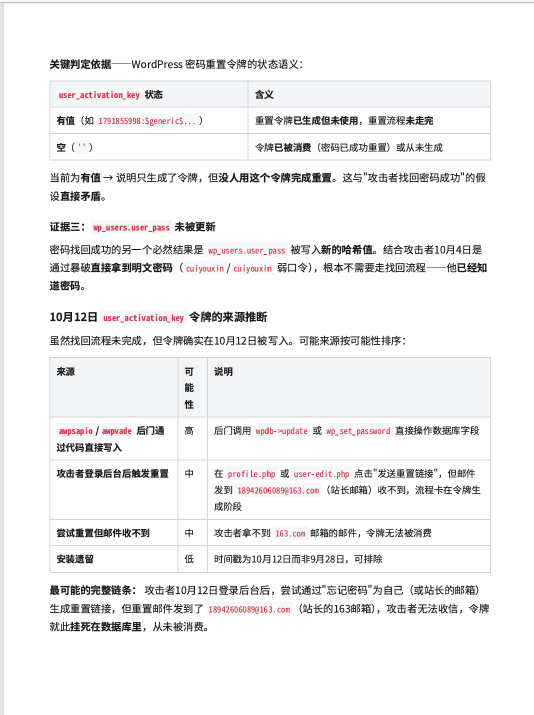
- 找回密码: 攻击者未找回密码成功。10⽉12⽇前后虽触发了 user_activation_key 令牌写⼊(1791855998:$generic$... ,时间戳对应10⽉12⽇),但令牌未被消费(字段有值、未清空),前端找回流程⽇志完全空⽩,密码哈希未被更新攻击者是通过暴破拿到明⽂密码 + 后⻔/应⽤密码绕过验证,从未⾛"找回密码"。
9.最致命威胁:awpsapio 后⻔ + 应⽤密码。它们让攻击者绕过登录验证直接控站,密码改多少次都没⽤。
评论 0
说点什么吧,您的想法对我很重要